

Für KRITIS- und NIS-2-Unternehmen
Sicherer E-Mail-Versand für KRITIS- und NIS-2-Unternehmen
Sensible und geschäftskritische Informationen sicher, nachvollziehbar und praxistauglich per E-Mail nach extern übermitteln – auch dort, wo Kommunikation geschützte Systeme, interne Netze oder etablierte Fachverfahren verlassen muss.
KRITIS- und NIS-2-regulierte Unternehmen verfügen häufig über weitreichende Sicherheitsmaßnahmen und klar definierte interne Kommunikationswege. Gleichzeitig bleibt E-Mail für die Zusammenarbeit mit Kunden, Lieferanten, Behörden, Dienstleistern und Projektpartnern unverzichtbar. Doch diese sollte genauso sicher verschlüsselt sein.
comcrypto MXG schafft für diese externe Kommunikation einen zentralen Kontrollpunkt: Die Sicherheit ausgehender E-Mails wird automatisch gewährleistet.
Energie
Strom, Gas, Fernwärme, Speicher, Wasserstoff
Transport und Verkehr
Schiene, Luftverkehr, Häfen, Schifffahrt, Straßenverkehr
Wasser
Trinkwasserversorgung, Abwasserbeseitigung
Siedlungsabfallentsorgung
Abfallbeseitigung & Recycling
Informationstechnik und Telekommunikation
Rechenzentren, Cloud, Telekommunikation
Weitere regulierte Bereiche
Lebensmittel, Forschung, Weltrauminfrastruktur
Bei ausgehender Kommunikation: E-Mail-Verschlüsselung
Viele Unternehmen mit hohen Sicherheitsanforderungen haben ihre interne IT, Fachverfahren und geschlossenen Kommunikationswege umfassend abgesichert.
Doch nicht jede Kommunikation lässt sich innerhalb dieser geschützten Welt abbilden.
Kunden müssen erreicht, technische Dienstleister eingebunden, Unterlagen mit Behörden ausgetauscht, Projekte mit externen Partnern abgestimmt oder sensible Informationen an Lieferanten und andere Geschäftspartner übermittelt werden.
Bestehende geschlossene Systeme bleiben wichtig. Für die Kommunikation außerhalb dieser Systeme braucht es einen ebenso verlässlichen Sicherheitsprozess.
Denn: Human Error ist ein Sicherheitsrisiko: Das erforderliche Sicherheitsniveau sollte nicht von technischen Annahmen oder manuellen Einzelentscheidungen der Mitarbeitenden abhängen.
E-Mail-Sicherheit unter KRITIS und NIS-2: wirksame Prozesse statt Einzelmaßnahmen
Regulatorische Anforderungen und Informationssicherheitsmanagement erhöhen den Anspruch an wirksame und nachvollziehbare Sicherheitsprozesse.
Für die externe E-Mail-Kommunikation entsteht dabei ein praktischer Zielkonflikt.
Sicherheits- und Nachweisanforderungen
|
|
|
|
|
Operative Realität
|
|
|
|
|
Ein wirksamer Sicherheitsprozess muss beides zusammenbringen: ein verlässlich durchgesetztes Sicherheitsniveau und eine Kommunikation, die im Betriebsalltag funktioniert.
Besonders wichtige und wichtige Einrichtungen müssen geeignete, verhältnismäßige und wirksame Risikomanagementmaßnahmen umsetzen und dokumentieren. Dazu gehören unter anderem Konzepte und Prozesse für den Einsatz kryptografischer Verfahren sowie gesicherte Kommunikation.
Comcrypto MXG unterstützt diesen Teilbereich beim ausgehenden E-Mail-Verkehr: Sicherheitsvorgaben werden zentral umgesetzt, verfügbare Versandverfahren technisch geprüft und relevante Versandinformationen dokumentiert. Comcrypto MXG unterstützt die Umsetzung der jeweils anwendbaren Anforderungen aus BSIG, EnWG, branchenspezifischen Sicherheitsstandards und dem unternehmenseigenen Informationssicherheitsmanagement. Die vollständige regulatorische Bewertung einer Organisation hängt jedoch vom gesamten Risiko- und Informationssicherheitsmanagement ab.
Testen Sie hier, wie sicher ihre ausgehenden E-Mails aktuell vor Abgriffen durch Dritte sind.
E-Mail-Verschlüsselung für KRITIS und NIS-2 zentral steuern
Nicht ein Verfahren für alle Fälle. Sondern der passende sichere Versandweg für den konkreten Versandvorgang. So wird automatisch immer ein angemessenes Sicherheitsniveau erreicht.
Eine zentrale Versandlogik kann dafür verschiedene Faktoren zusammenführen:
-
Schutzbedarf berücksichtigen
Zentrale Vorgaben bestimmen, welche Anforderungen für den Versand gelten.
-
Empfängerfähigkeit technisch prüfen
Vor der Übertragung wird geprüft, welche Sicherheitsverfahren beim konkreten Empfänger angewendet werden können.
-
Geeigneten Versandweg automatisch auswählen
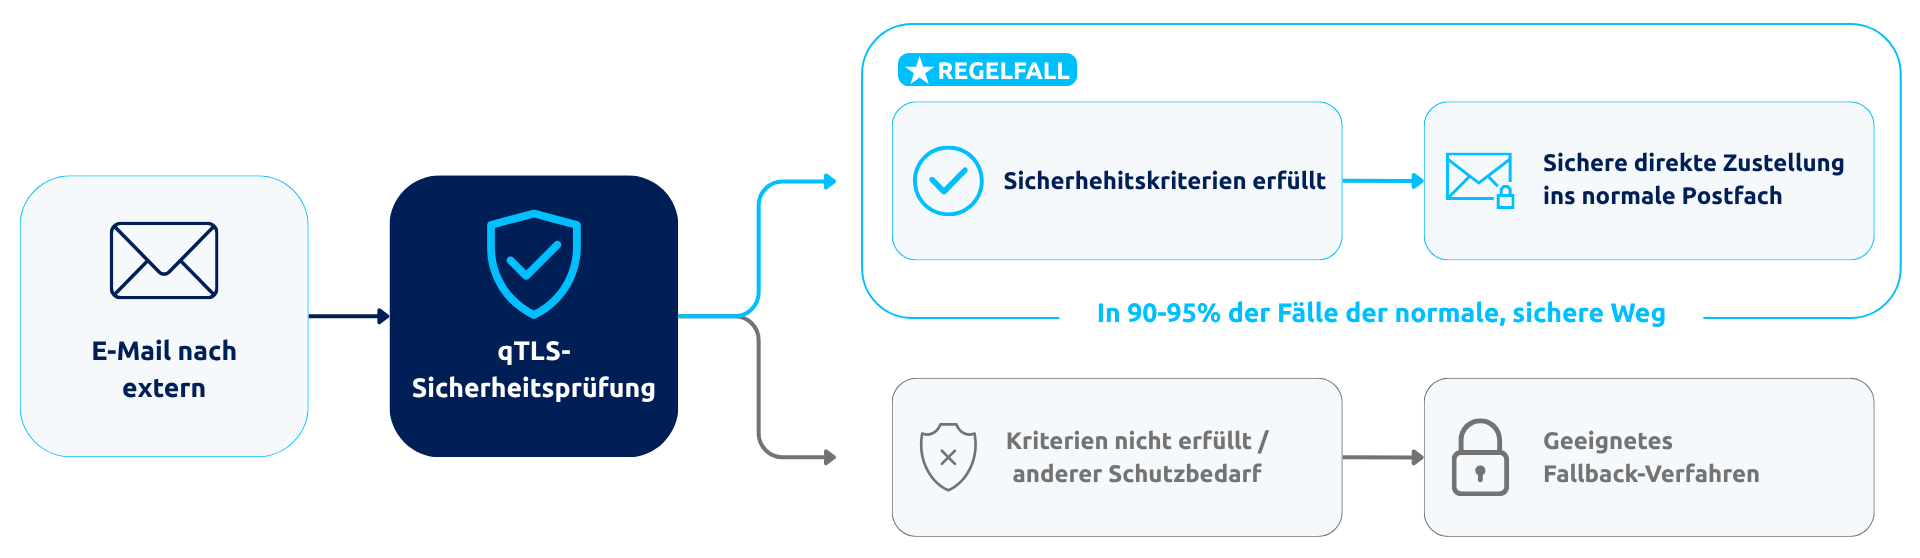
Ist eine sichere direkte Zustellung möglich, kann die E-Mail im gewohnten Prozess versendet werden.
-
Bei Bedarf auf ein alternatives Verfahren wechseln
Unterstützt der Empfänger keine qualifizierte Transportverschlüsselung, greift ein definiertes Fallback: Die Information wird beispielsweise passwortgeschützt übermittelt oder der Versand kontrolliert gestoppt.
-
Versand nachvollziehbar dokumentieren
Das angewendete Sicherheitsniveau und relevante Versandinformationen werden zentral nachvollziehbar.
Qualifiziertes TLS: sichere E-Mail ohne zusätzlichen Empfängerprozess
Für viele professionelle Empfänger muss sichere Kommunikation keinen Bruch im Arbeitsflow und keinen zusätzlichen Passwortprozess bedeuten.
Mit der qualifizierten Transportverschlüsselung (qTLS) können Nachrichten sicher von Server zu Server übertragen werden, sofern der Empfänger die definierten Sicherheitsanforderungen erfüllt. Die E‑Mail landet dabei wie gewohnt direkt im Postfach – ohne zusätzlichen Passwortprozess.
So bleiben etablierte Kommunikationsabläufe erhalten, während der Übertragungsweg technisch abgesichert wird.
Erfüllt der Empfänger die erforderlichen Voraussetzungen nicht oder verlangt der Schutzbedarf ein anderes Verfahren, greift die zentrale Versandlogik auf ein geeignetes Fallback zurück.
comcrypto MXG: zentrale Sicherheitslogik für ausgehende E-Mail-Kommunikation
comcrypto MXG ist kein klassisches Spam- oder Malware-Gateway.
Die Lösung setzt gezielt dort an, wo sensible Informationen das Unternehmen per E-Mail verlassen. Aus unterschiedlichen Sicherheitsverfahren entsteht ein zentral steuerbarer und nachvollziehbarer Versandprozess.
Sicherheitsrelevanz von externer E-Mail-Kommunikation
Die konkreten Kommunikationsanlässe unterscheiden sich zwischen Energieversorgern, Verkehrsbetrieben, Entsorgungsunternehmen oder anderen kritischen Organisationen.
Das Grundproblem ist jedoch dasselbe: Sensible, geschäftskritische oder nachweisrelevante Informationen müssen externe Empfänger erreichen, ohne dass dafür jedes Mal ein eigener Sonderprozess entstehen soll.
Passt der Ansatz zu Ihrer Kommunikationsrealität?
comcrypto MXG ist besonders relevant für Organisationen, bei denen ein wesentlicher Teil sensibler oder geschäftskritischer Kommunikation außerhalb geschlossener Systeme stattfindet.
Schon heute sichern wir den E-Mail-Versand von 1600 Unternehmen.
Ein genauerer Blick lohnt sich insbesondere, wenn:
- regelmäßig sensible Informationen per E-Mail an externe Empfänger versendet werden
- Kunden, Lieferanten, Behörden und technische Partner unterschiedliche Sicherheitsvoraussetzungen mitbringen
- bestehende geschlossene Kommunikationssysteme nicht alle externen Kommunikationsbeziehungen abdecken
- Mitarbeitende heute zwischen unterschiedlichen Versandverfahren oder Sonderwegen wählen müssen
- sichere Kommunikation im operativen Alltag möglichst ohne zusätzliche Empfängerprozesse funktionieren soll
- Sicherheitsniveau und technischer Versand zentral nachvollziehbar sein sollen
Welche externen E-Mail-Prozesse sind in Ihrer Organisation heute operativ, sicherheits- oder nachweisrelevant – und wie wird dort entschieden, ob der Versandweg zum jeweiligen Schutzbedarf passt?
Erfahrung für sicherheitskritische Kommunikation
Über 1.600 Unternehmen und öffentliche Einrichtungen in Deutschland, Österreich und der Schweiz nutzen comcrypto MXG.




Sichere E-Mail-Kommunikation darf in kritischen Organisationen nicht von manuellen Einzelfallentscheidungen abhängen.
Georg Nestmann · CEO
